Domain warmwassergerät.de kaufen?
Wir ziehen mit dem Projekt
warmwassergerät.de um.
Sind Sie am Kauf der Domain
warmwassergerät.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain warmwassergerät.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
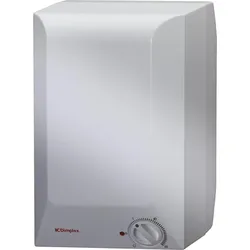
Dimplex, Warmwassergerät, WarmwasserspeicherKleinspeicher Übertisch 5 l, kW. Drucklose Ausführung, Temperatureinstellbereich 35 °C bis 85 °C mit Energiespar- und Frostschutzstellung, Anschlussleitung und Stecker, Wasseranschlüsse Metall 1/2", Sicherheitstemperaturbegrenzer mit Resetfunktion. Bemessungsleistung 2000 W. Breite, Höhe, Tiefe: 256 mm, 390 mm, 213 mm. Gewicht 3,5 kg. Anschluss-Spannung 1 NPE 230 V, 50 Hz. Schutzart IP 24. Nenninhalt Liter ACK 5.96,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
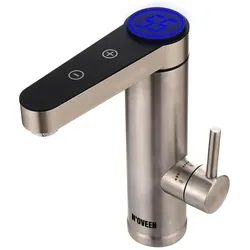
Noveen, Warmwassergerät, Durchlauferhitzer IWH960Der Durchlauferhitzer IWH960 ist ein energiesparendes Gerät, mit dem du Wasser auf eine Temperatur von 55° C erhitzen kannst. Er beginnt erst zu arbeiten, wenn das (heisse) Wasser eingeschaltet wird, was den Energieverbrauch erheblich reduziert. Das Gerät kombiniert die Funktion einer Batterie mit der eines Warmwasserbereiters. Die einfache und schnelle Installation und die kompakte Grösse machen es für viele Orte geeignet. Das Modell IWH960 hat einen eingebauten Mikroprozessor, der für die Einhaltung der eingestellten Wassertemperatur verantwortlich ist. Die Wassertemperatur wird über ein Touchpanel mit einer Genauigkeit von 1° C im Bereich von 30-55° C eingestellt. Der Wert der gewählten Temperatur ist für den Benutzer auf der LED-Anzeige sichtbar. Das Gerät verfügt ausserdem über einen Überhitzungsschutz für den Fall, dass kein ausreichender Wasserdruck vorhanden ist. Der Durchlauferhitzer IWH960 spart Zeit, Energie und Wasser. Er verbessert den Komfort in Räumen, in denen das warme Wasser nicht direkt von der Anlage verteilt wird, z. B. in einer Garage, einer Werkstatt, einem Keller, einem Sommerhaus, einem Campingplatz oder einer Küche, erheblich. Das Modell IWH960 ist für die Montage auf einer Tischplatte oder einem Waschbecken vorgesehen. Der Wasserhahnkörper ist aus INOX-Edelstahl gefertigt.84,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vaillant, Warmwassergerät, Elektro-DurchlauferhitzerElectronic VED E 18/8 B pro Elektro-Durchlauferhitzer. Produktvorteile: Warmwasserkomfort mit drei einstellbaren Auslauftemperaturen (35 °C / 45 °C / 55 °C) bis zur Leistungsgrenze. Energie- und Wasserersparnis von bis zu 20 % gegenüber hydraulischen Durchlauferhitzern. Einfache und schnelle Wartung durch gute Zugänglichkeit leicht austauschbarer Komponenten. Automatische Luftblasenerkennung bei allen elektronischen Geräten. Ausstattung: drei Fixtemperaturen (35 °C / 45 °C und 55 °C), elektronische Leistungssteuerung. Installationssystem PRO I für maximale Montagefreundlichkeit: variabler Elektroanschluss, Klapprahmen unten. Geeignet für Kunststoffrohrsysteme nach DIN 1988 und DIN 16892/16893. Strahlwasserschutz IP 25 D ermöglicht uneingeschränkte Installation im Schutzbereich 1. UV-lichtbeständige Gerätehaube (kein Vergilben durch UV-Einstrahlung). Heizleistung 18 kW, Netzspannung 3/PE 400 V/50 Hz. Auslauftemperatur (min/max) 35/55 °C. Kalt-/Warmwasseranschluss R 1/2. Schutzart IP 25. Höhe/Breite/Tiefe 481/240/99 mm, Gewicht 4,4 kg. Warmwasserbereitungs-Energieeffizienzklasse A (Spektrum A+ bis F). Für den Betrieb dieses Durchlauferhitzers bedarf es eines Drei-Phasen-Wechselstromanschlusses. Die Installation eines solchen starkstrombetriebenen Durchlauferhitzers bedarf der Zustimmung des Netzbetreibers und darf nur durch den Netzbetreiber oder ein in das Installateurverzeichnis des Netzbetreibers eingetragenes Installationsunternehmen vorgenommen werden.292,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Geprüfte Schutz- und SicherheitskraftLehrbuch Geprüfte Schutz- und Sicherheitskraft , Unentbehrlich für Quereinsteiger Das stark nachgefragte Lehrbuch begleitet Sicherheitskräfte zielsicher während der Prüfungsvorbereitung sowie bei der Erlangung und Weiterentwicklung der berufsspezifischen Fähigkeiten. Die für das Sicherheitsgewerbe relevanten Rechtsänderungen sind in dieser Neuauflage berücksichtigt. Umfassende Darstellung Erfahrene Autoren erläutern, orientiert am gleichnamigen Weiterbildungskonzept des DIHK-Rahmenplans, die erforderlichen Lerninhalte wie: Rechtskunde, Dienstkunde und Brandschutz Arbeits-, Gesundheits- und Umweltschutz Technische Einsatzmittel sowie Schutz- und Sicherungseinrichtungen Grundlagen der Kommunikation, Information und Dokumentation Verhalten und Situationsbewältigung Serviceorientierung und Zusammenarbeit Auf aktuellem Stand Große Neuerungen brachte die EU-Datenschutzgrundverordnung (DSGVO) für das Datenschutzrecht ab dem 25.05.2018 mit sich. Die für das Sicherheitsgewerbe relevanten Änderungen sind in dieser Neuauflage berücksichtigt. Weiterhin eingearbeitet sind die aktuellen Rechtsänderungen, die sich insbesondere im Bereich des Gewerberechts (Änderung der Gewerbeordnung vom 29.11.2018 sowie Neufassung der Bewachungsverordnung vom 03.05.2019) oder durch die Neugestaltung der Normenreihe DIN 77200 ergeben haben. Übersichtliche Gestaltung Auch in der 5. Auflage legen die Autoren Wert auf eine übersichtliche und anschauliche Darlegung des Stoffes. Mit zusätzlichen Gliederungspunkten und kurzen Abschnitten sind die einzelnen Kapitel nun noch verständlicher dargestellt. Ein neues, besonders lesefreundliches Format sowie die mehrfarbige Gestaltung des Werkes tragen ebenso hierzu bei. Ferner sind relevante Passagen optisch als Hinweis- oder Merksätze besonders hervorgehoben. Mit Beispielen und Prüfungstipps Zahlreiche Beispiele und Abbildungen sowie Empfehlungen für die Prüfung runden das Buch ab. Empfehlenswert für die erfolgreiche Prüfungsvorbereitung Personen, die bereits in der Wach- und Sicherheitsbranche tätig sind und sich weiterqualifizieren oder aus anderen Bereichen, z.B. der Bundeswehr, umschulen möchten, können sich mit dem Lehrbuch optimal auf die Prüfung vorbereiten. Dozenten dient das Standardwerk zur erfolgreichen Unterrichtsgestaltung. , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 5., überarbeitete Auflage, 2019, Erscheinungsjahr: 20190701, Produktform: Kartoniert, Bearbeitung: Ebert, Frank~Foerster, Wolfgang~Holleuffer-Kypke, Rainer von~Jochmann, Ulrich~Katschemba, Torsten~Pfeiffer, Werner, Auflage: 19005, Auflage/Ausgabe: 5., überarbeitete Auflage, 2019, Seitenzahl/Blattzahl: 448, Abbildungen: Mit Abbildungen, Keyword: Ausbildungsbetrieb; Streifendienst; Sicherheitsdienst; Schutz; Torkontroll- und Empfangsdienst; Eigensicherung; DGUV; Sozialkunde; Sicherheitsbranche; Rechtskunde; Methodenkompetenz; Sozialkompetenz; Rechtsgrundlagen; Serviceorientierung; Fachkompetenz; ÖPNV; Dienstkunde; Berufsschule; Lernkompetenz; Personenkontrolle; Brandschutz; Sicherheitswirtschaft; Sicherheit; Alarm- und Interventionsdienst; Gefahrenabwehr; Sicherheitsdienstleistung; Sicherheitstechnik; Dienstanweisung; Einbruchschutz; Unternehmenssicherheit, Fachschema: Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Sicherheit~Sicherung / Absicherung~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Dienstleistung~Tertiärer Sektor~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Dienstleistungsgewerbe~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Richard Boorberg Verlag, Länge: 168, Breite: 237, Höhe: 27, Gewicht: 848, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783415053038 9783415045361 9783415040342 9783415036956, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 123688344,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dimplex, Warmwassergerät, WarmwasserspeicherKleinspeicher Übertisch 5 l, kW. Drucklose Ausführung, Temperatureinstellbereich 35 °C bis 85 °C mit Energiespar- und Frostschutzstellung, Anschlussleitung und Stecker, Wasseranschlüsse Metall 1/2", Sicherheitstemperaturbegrenzer mit Resetfunktion. Bemessungsleistung 2000 W. Breite, Höhe, Tiefe: 256 mm, 390 mm, 213 mm. Gewicht 3,5 kg. Anschluss-Spannung 1 NPE 230 V, 50 Hz. Schutzart IP 24. Nenninhalt Liter ACK 5.96,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Noveen, Warmwassergerät, Durchlauferhitzer IWH960Der Durchlauferhitzer IWH960 ist ein energiesparendes Gerät, mit dem du Wasser auf eine Temperatur von 55° C erhitzen kannst. Er beginnt erst zu arbeiten, wenn das (heisse) Wasser eingeschaltet wird, was den Energieverbrauch erheblich reduziert. Das Gerät kombiniert die Funktion einer Batterie mit der eines Warmwasserbereiters. Die einfache und schnelle Installation und die kompakte Grösse machen es für viele Orte geeignet. Das Modell IWH960 hat einen eingebauten Mikroprozessor, der für die Einhaltung der eingestellten Wassertemperatur verantwortlich ist. Die Wassertemperatur wird über ein Touchpanel mit einer Genauigkeit von 1° C im Bereich von 30-55° C eingestellt. Der Wert der gewählten Temperatur ist für den Benutzer auf der LED-Anzeige sichtbar. Das Gerät verfügt ausserdem über einen Überhitzungsschutz für den Fall, dass kein ausreichender Wasserdruck vorhanden ist. Der Durchlauferhitzer IWH960 spart Zeit, Energie und Wasser. Er verbessert den Komfort in Räumen, in denen das warme Wasser nicht direkt von der Anlage verteilt wird, z. B. in einer Garage, einer Werkstatt, einem Keller, einem Sommerhaus, einem Campingplatz oder einer Küche, erheblich. Das Modell IWH960 ist für die Montage auf einer Tischplatte oder einem Waschbecken vorgesehen. Der Wasserhahnkörper ist aus INOX-Edelstahl gefertigt.84,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vaillant, Warmwassergerät, Elektro-DurchlauferhitzerElectronic VED E 18/8 B pro Elektro-Durchlauferhitzer. Produktvorteile: Warmwasserkomfort mit drei einstellbaren Auslauftemperaturen (35 °C / 45 °C / 55 °C) bis zur Leistungsgrenze. Energie- und Wasserersparnis von bis zu 20 % gegenüber hydraulischen Durchlauferhitzern. Einfache und schnelle Wartung durch gute Zugänglichkeit leicht austauschbarer Komponenten. Automatische Luftblasenerkennung bei allen elektronischen Geräten. Ausstattung: drei Fixtemperaturen (35 °C / 45 °C und 55 °C), elektronische Leistungssteuerung. Installationssystem PRO I für maximale Montagefreundlichkeit: variabler Elektroanschluss, Klapprahmen unten. Geeignet für Kunststoffrohrsysteme nach DIN 1988 und DIN 16892/16893. Strahlwasserschutz IP 25 D ermöglicht uneingeschränkte Installation im Schutzbereich 1. UV-lichtbeständige Gerätehaube (kein Vergilben durch UV-Einstrahlung). Heizleistung 18 kW, Netzspannung 3/PE 400 V/50 Hz. Auslauftemperatur (min/max) 35/55 °C. Kalt-/Warmwasseranschluss R 1/2. Schutzart IP 25. Höhe/Breite/Tiefe 481/240/99 mm, Gewicht 4,4 kg. Warmwasserbereitungs-Energieeffizienzklasse A (Spektrum A+ bis F). Für den Betrieb dieses Durchlauferhitzers bedarf es eines Drei-Phasen-Wechselstromanschlusses. Die Installation eines solchen starkstrombetriebenen Durchlauferhitzers bedarf der Zustimmung des Netzbetreibers und darf nur durch den Netzbetreiber oder ein in das Installateurverzeichnis des Netzbetreibers eingetragenes Installationsunternehmen vorgenommen werden.292,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.